7 Mar 2026 · 11 min lectura · Regulacion
Ley de IA en Europa 2026: Lo Que Toda PYME Debe Saber Antes de Agosto
Por Nico Manzaneque
La AI Act europea ya es ley. La mayoria de sus obligaciones entran en vigor en agosto de 2026 y afectan a cualquier empresa que use inteligencia artificial, incluida la tuya. Aqui tienes todo lo que necesitas saber para prepararte sin dramas ni sorpresas.
Que es la Ley de IA europea y por que deberia importarte
El Reglamento Europeo de Inteligencia Artificial (AI Act) es la primera legislacion integral del mundo que regula el uso de la inteligencia artificial. Fue aprobado por el Parlamento Europeo en marzo de 2024 y publicado en el Diario Oficial de la UE el 12 de julio de 2024.
No es una directiva que cada pais interpreta a su manera. Es un reglamento de aplicacion directa en los 27 Estados miembros. Si tu empresa opera en la UE o vende a clientes europeos, te afecta.
Los plazos que debes tener en el calendario
La implementacion es escalonada. No todo entra en vigor a la vez, y esto es importante porque muchas empresas asumen que "todavia queda tiempo". Estos son los hitos clave:
- 2 de febrero de 2025: prohibicion de practicas de IA de riesgo inaceptable (ya en vigor)
- 2 de agosto de 2025: obligaciones para modelos de IA de proposito general (GPAI) y creacion de autoridades nacionales de supervision
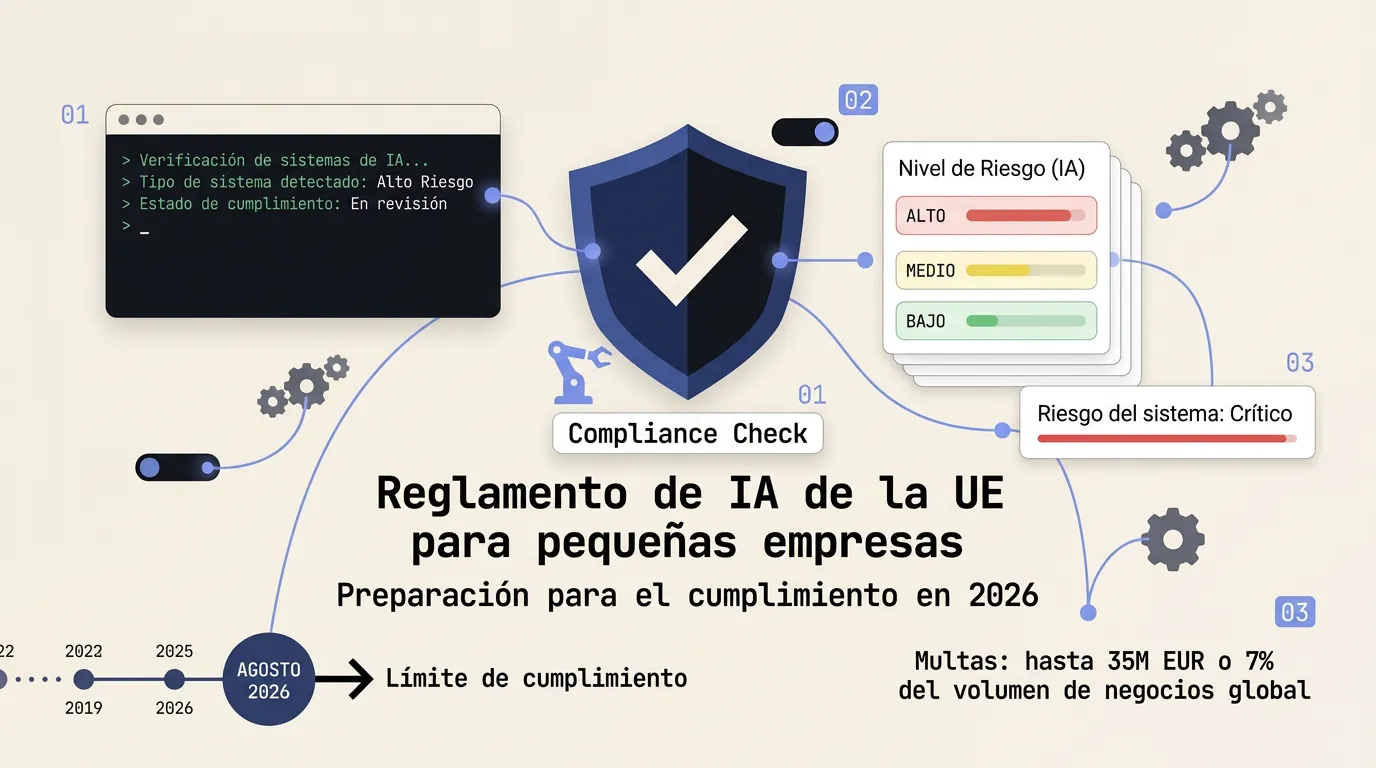
- 2 de agosto de 2026: entrada en vigor de la mayoria de obligaciones, incluidas las de sistemas de alto riesgo
- 2 de agosto de 2027: obligaciones para sistemas de IA integrados en productos regulados (maquinaria, dispositivos medicos, vehiculos)
Segun la Comision Europea, el 85% de las empresas europeas que usan IA no han iniciado aun ninguna evaluacion de compliance. Si estas leyendo esto, ya vas por delante de la mayoria.
La fecha critica para la mayoria de PYMEs es el 2 de agosto de 2026. A partir de ese dia, si tu empresa usa un sistema de IA clasificado como "alto riesgo" y no cumples con las obligaciones, puedes enfrentarte a multas millonarias.
Pero antes de entrar en panico, necesitas entender como clasifica la ley los distintos usos de la IA. No todos los sistemas tienen las mismas obligaciones.
Los 4 niveles de riesgo que clasifica la ley
El corazon de la AI Act es su sistema de clasificacion por riesgo. Cada uso de IA se coloca en una de cuatro categorias, y las obligaciones aumentan con el nivel de riesgo. Es un enfoque pragmatico: no regula la tecnologia en si, sino como la usas y que impacto tiene.
Los 4 niveles de riesgo
| Nivel | Descripcion | Ejemplos | Obligaciones |
|---|---|---|---|
| Inaceptable | Prohibido. No se puede usar bajo ninguna circunstancia. | Social scoring, manipulacion subliminal, reconocimiento facial masivo en tiempo real | Prohibicion total |
| Alto riesgo | Permitido con obligaciones estrictas de documentacion, auditoria y supervision. | Seleccion de personal con IA, scoring crediticio, sistemas de admision educativa, diagnostico medico | Evaluacion de conformidad, registro, supervision humana, documentacion tecnica |
| Riesgo limitado | Permitido con obligaciones de transparencia. | Chatbots, generacion de contenido con IA, deepfakes, sistemas de recomendacion | Informar al usuario de que interactua con IA, etiquetar contenido generado |
| Riesgo minimo | Sin obligaciones especificas. Uso libre. | Filtros de spam, IA en videojuegos, herramientas internas de productividad, correctores ortograficos | Ninguna (se recomienda codigo de conducta voluntario) |
Donde caen la mayoria de usos de IA en PYMEs
Si tu empresa usa ChatGPT para redactar emails, un chatbot para atencion al cliente o herramientas de automatizacion con IA integrada, lo mas probable es que estes en riesgo limitado o minimo. Las obligaciones son manejables.
El problema aparece cuando la IA toma decisiones que afectan a personas. Si usas un sistema de IA para filtrar CVs, evaluar la solvencia de un cliente o decidir a quien concedes un prestamo, entras en alto riesgo. Y ahi las obligaciones son serias.
Segun un informe de la Comision Europea, aproximadamente el 15% de los sistemas de IA desplegados en empresas europeas caen en la categoria de alto riesgo. No es la mayoria, pero tampoco es despreciable.
Que obligaciones concretas afectan a las PYMEs
Vamos al grano. Dependiendo del nivel de riesgo de los sistemas de IA que uses, estas son las obligaciones que te tocan como PYME:
Si usas sistemas de riesgo limitado (chatbots, generacion de contenido)
La obligacion principal es la transparencia. Esto significa:
- Informar a los usuarios de que estan interactuando con un sistema de IA (por ejemplo, un aviso en tu chatbot de "Soy un asistente de IA")
- Etiquetar el contenido generado por IA cuando se publique (textos, imagenes, audio, video)
- Marcar deepfakes de forma que sean identificables como contenido sintetico
Segun datos del EU AI Act Explorer, el 72% de las PYMEs europeas que usan IA caen en esta categoria de riesgo limitado. Son obligaciones asumibles con cambios menores en la interfaz y la comunicacion.
Si usas sistemas de alto riesgo (decisiones sobre personas)
Aqui la cosa se complica. Las obligaciones incluyen:
- Sistema de gestion de riesgos: documentar los riesgos del sistema, las medidas de mitigacion y mantenerlo actualizado durante todo el ciclo de vida
- Gobernanza de datos: garantizar que los datos de entrenamiento y validacion son relevantes, representativos y libres de sesgos significativos
- Documentacion tecnica: mantener documentacion detallada del sistema, su proposito, sus limitaciones y su rendimiento
- Registro automatico de actividad (logs): los sistemas deben registrar automaticamente los eventos relevantes para garantizar la trazabilidad
- Supervision humana: debe haber una persona con capacidad real de intervenir y anular las decisiones del sistema
- Precision, robustez y ciberseguridad: el sistema debe ser fiable, resistente a errores y seguro frente a ataques
Practicas prohibidas que debes conocer (ya en vigor)
Desde febrero de 2025, estas practicas ya estan prohibidas. Asegurate de que tu empresa no hace ninguna de ellas:
- Social scoring: puntuar a personas en funcion de su comportamiento social o caracteristicas personales para darles un trato diferenciado
- Reconocimiento de emociones en el trabajo: usar IA para detectar el estado emocional de empleados o estudiantes (con excepciones medicas y de seguridad)
- Manipulacion subliminal: usar tecnicas de IA que manipulen el comportamiento de forma no consciente
- Categorizacion biometrica por raza, religion u orientacion sexual
- Scraping masivo de imagenes faciales de internet o camaras para crear bases de datos de reconocimiento facial
Un dato clave: segun el European Digital SME Alliance, el 34% de las PYMEs europeas que usan IA no saben en que categoria de riesgo caen sus sistemas. El primer paso del compliance es simplemente clasificar lo que ya tienes.
Las multas: hasta 35 millones de euros
La AI Act se toma las sanciones en serio. El regimen de multas tiene tres niveles, y las cifras son disuasorias incluso para grandes corporaciones:
Regimen de multas
| Nivel | Infraccion | Multa maxima |
|---|---|---|
| Tier 1 | Uso de practicas de IA prohibidas (riesgo inaceptable) | 35 millones EUR o 7% de la facturacion global anual |
| Tier 2 | Incumplimiento de obligaciones de alto riesgo, transparencia o GPAI | 15 millones EUR o 3% de la facturacion global anual |
| Tier 3 | Proporcionar informacion incorrecta o incompleta a las autoridades | 7,5 millones EUR o 1,5% de la facturacion global anual |
PYMEs: multas reducidas pero no insignificantes
El articulo 99 de la AI Act establece que las multas para PYMEs y startups seran proporcionalmente reducidas. Es decir, las autoridades deben tener en cuenta el tamano de la empresa, su capacidad economica y si es la primera infraccion.
Pero "reducidas" no significa "irrelevantes". Para una PYME con una facturacion de 2 millones de euros anuales, un 3% son 60.000 euros. No es el fin del mundo, pero tampoco es un susto pequeno. Y eso sin contar el dano reputacional y la posible orden de retirar el sistema de IA.
Segun datos de la Oficina Europea de IA, se espera que las primeras acciones de enforcement se centren en los casos mas flagrantes (practicas prohibidas y alto riesgo sin documentacion), pero las inspecciones rutinarias comenzaran en el primer trimestre de 2027.
El objetivo de la ley no es recaudar multas, sino crear un ecosistema de IA de confianza en Europa. Las empresas que se preparan con antelacion no solo evitan sanciones, sino que ganan una ventaja competitiva frente a las que no lo hacen.
Preparate para el compliance
La Arquitectura Modular facilita el compliance porque cada sistema esta documentado, es auditable y se puede supervisar de forma independiente. Descubre como funciona →
Checklist de preparacion para tu empresa
No necesitas un departamento legal de 20 personas para cumplir con la AI Act. Pero si necesitas un plan. Este es el checklist que seguimos con nuestros clientes para prepararse antes de agosto de 2026:
Paso 1: Auditar todos los usos actuales de IA
El primer paso es saber exactamente que sistemas de IA usas. Muchas empresas se sorprenden al descubrir que usan IA en mas sitios de los que creen. Revisa:
- Herramientas con IA integrada (CRM, email marketing, atencion al cliente, RRHH)
- APIs de modelos de lenguaje (OpenAI, Anthropic, Google, Mistral)
- Automatizaciones que incluyen nodos de IA (n8n, Make, Zapier con acciones de IA)
- Herramientas de generacion de contenido (textos, imagenes, video)
- Sistemas de analisis predictivo o scoring
Paso 2: Clasificar cada uso por nivel de riesgo
Con la lista de sistemas en mano, clasifica cada uno segun la tabla de riesgo de la AI Act. Para cada sistema, preguntate:
- Este sistema toma decisiones que afectan directamente a personas? (empleo, credito, educacion, salud)
- Interactuan personas con el sistema sin saber que es IA?
- Genera contenido que podria confundirse con contenido humano?
- Usa datos biometricos o categorias sensibles?
Si la respuesta a la primera pregunta es "si", probablemente estas en alto riesgo. Si son las preguntas 2 o 3, riesgo limitado. Si ninguna aplica, riesgo minimo.
Paso 3: Documentar los sistemas de alto riesgo
Para cada sistema clasificado como alto riesgo, necesitas crear y mantener documentacion que incluya:
- Proposito y alcance del sistema
- Datos utilizados para entrenamiento y validacion
- Metricas de rendimiento y limitaciones conocidas
- Medidas de mitigacion de riesgos implementadas
- Procedimientos de supervision humana
- Registro de incidentes y actualizaciones
Paso 4: Nombrar un responsable de compliance de IA
No necesita ser un puesto nuevo a tiempo completo. En una PYME, puede ser el CTO, el responsable de IT o incluso el DPO si ya tienes uno. Lo importante es que alguien sea responsable de:
- Mantener el inventario de sistemas de IA actualizado
- Supervisar el cumplimiento de las obligaciones
- Ser el punto de contacto con las autoridades de supervision
- Gestionar incidentes y actualizaciones de la documentacion
Paso 5: Formacion del equipo
El articulo 4 de la AI Act establece la obligacion de garantizar que todo el personal que trabaja con sistemas de IA tenga un nivel suficiente de alfabetizacion en IA. Esto no significa que todos tengan que ser ingenieros, sino que entiendan:
- Que sistemas de IA usan en su dia a dia
- Cuales son las limitaciones de esos sistemas
- Cuando y como intervenir si algo no funciona correctamente
- Como reportar incidentes o comportamientos inesperados
Un estudio de PwC estima que las PYMEs europeas necesitaran invertir entre 5.000 y 25.000 euros de media en adaptarse a la AI Act, dependiendo de la complejidad de sus usos de IA. Es una inversion modesta comparada con las posibles multas.
Como la Arquitectura Modular te ayuda con el compliance
Si has leido otros articulos de este blog, sabes que la Arquitectura Modular es un metodo para estructurar los sistemas de tu empresa en bloques independientes, documentados e intercambiables. Resulta que esta filosofia es exactamente lo que la AI Act necesita para un compliance efectivo.
Documentacion nativa
Cuando cada sistema de IA es un modulo independiente con su propia documentacion, ya tienes la mitad del trabajo hecho. Cada modulo tiene definido su proposito, sus entradas, sus salidas, sus limitaciones y sus dependencias. Eso es exactamente lo que pide el articulo 11 de la AI Act para los sistemas de alto riesgo.
Auditabilidad por diseno
Los sistemas modulares generan logs de forma natural en cada punto de conexion entre modulos. Cuando un inspector te pide "muestrame como toma decisiones este sistema", puedes recorrer la cadena de modulos y mostrar exactamente que dato entro, que procesamiento se hizo y que decision salio.
Supervision humana integrada
La AI Act exige que los sistemas de alto riesgo permitan la supervision humana efectiva. Con Arquitectura Modular, puedes insertar un "checkpoint humano" en cualquier punto del proceso sin redisenar todo el flujo. Es tan simple como anadir un modulo de aprobacion entre el modulo de IA y el modulo de ejecucion.
Flexibilidad ante cambios regulatorios
La regulacion de IA va a evolucionar. Vendran actualizaciones, guias tecnicas y normativa complementaria. Con una arquitectura modular, adaptarte a un nuevo requisito significa modificar o anadir un modulo, no reconstruir todo el sistema.
Segun un analisis de la Comision Europea, las empresas con arquitecturas tecnologicas modulares y bien documentadas reducen el coste de compliance en un 40-60% comparado con empresas con sistemas monoliticos.
Si quieres ver como funciona en la practica, tenemos varios casos de exito de empresas que ya han implementado Arquitectura Modular y estan preparadas para cumplir con la AI Act sin esfuerzo adicional.
Prepara tu empresa para la AI Act con Arquitectura Modular
Sistemas documentados, auditables y con supervision humana integrada. Todo lo que la ley pide, resuelto desde la arquitectura. Descubre como funciona en 15 minutos.
Ver como funciona la Arquitectura Modular
Preguntas frecuentes sobre la Ley de IA europea
Mi PYME usa ChatGPT, me afecta la ley?
Depende de como lo uses. Si ChatGPT se emplea como herramienta de asistencia interna (redactar emails, resumir documentos, brainstorming), se considera riesgo minimo y las obligaciones son practicamente inexistentes. Pero si lo integras en un proceso de toma de decisiones que afecta a personas — por ejemplo, filtrar CVs, evaluar clientes o generar informes que determinan acciones sobre empleados — podrias entrar en la categoria de alto riesgo con obligaciones serias de documentacion, transparencia y supervision humana.
Que pasa si no cumplo antes de agosto 2026?
Las consecuencias dependen de la gravedad. Para practicas prohibidas (ya en vigor desde febrero 2025), las multas pueden llegar a 35 millones de euros o el 7% de la facturacion global. Para incumplimiento de obligaciones de alto riesgo, hasta 15 millones o el 3%. Ademas, las autoridades nacionales pueden ordenar la retirada del sistema de IA del mercado. Las PYMEs reciben multas proporcionalmente reducidas, pero siguen siendo significativas. Lo mas probable es que las primeras inspecciones se centren en los casos mas evidentes, pero no conviene esperar a ser el ejemplo.
Necesito un DPO para la IA?
La AI Act no crea la figura de un "DPO de IA" como tal. Pero si tu sistema de IA procesa datos personales (que es lo habitual), ya necesitas un DPO bajo el RGPD. Lo que la AI Act si exige es designar una persona responsable de la supervision humana de los sistemas de alto riesgo, alguien con capacidad real de entender el sistema e intervenir cuando sea necesario. En la practica, muchas PYMEs estan creando un perfil hibrido de "AI Compliance Officer" que combina las funciones de privacidad (RGPD) y regulacion de IA (AI Act).
La ley afecta a herramientas de automatizacion como n8n o Make?
n8n, Make o Zapier en si mismos no son sistemas de IA segun la definicion de la ley. Son plataformas de automatizacion. Sin embargo, si conectas estas herramientas con modelos de IA — por ejemplo, un nodo de GPT en n8n que clasifica candidatos, o un flujo de Make que usa Vision AI para analizar documentos — el flujo completo puede entrar en el ambito de la regulacion. La clave no es la herramienta, sino el uso que haces de ella. Si el flujo automatizado incluye un componente de IA que toma decisiones sobre personas, tienes obligaciones de compliance.
Hay excepciones para empresas pequenas?
Si, la AI Act incluye varias disposiciones favorables para PYMEs y startups. Primero, las multas son proporcionalmente reducidas segun el tamano y la capacidad economica de la empresa. Segundo, cada Estado miembro debe crear al menos un sandbox regulatorio antes de agosto de 2026, donde las PYMEs pueden testar sus sistemas de IA en un entorno controlado antes de lanzarlos al mercado. Tercero, los sistemas de riesgo minimo — que son la mayoria de los usos en PYMEs (asistentes de productividad, filtros de spam, herramientas de contenido) — no tienen obligaciones especificas mas alla de un codigo de conducta voluntario. La ley esta disenada para no ahogar la innovacion en las empresas mas pequenas.